

Un récent rapport de GetApp met en lumière les préoccupations des experts canadiens de la cybersécurité face à l’émergence de menaces alimentées par l’intelligence artificielle. L’étude, basée sur les réponses de 4 000 professionnels, dont 350 au Canada, révèle que les attaques telles que les rançongiciels et l’hameçonnage, déjà redoutées, deviennent plus sophistiquées grâce aux outils d’IA accessibles. Avec 38 % des répondants canadiens identifiant ces attaques comme une menace principale pour 2025, le rapport souligne l’urgence pour les entreprises de revoir leurs protocoles de sécurité.
L’IA permet aux cybercriminels de perfectionner leurs tactiques en automatisant les attaques et en détectant les failles plus rapidement. Ainsi, des menaces telles que l’hameçonnage et les rançongiciels évoluent en complexité, rendant leur détection plus difficile. Face à cette réalité, les professionnels de l’informatique insistent sur la nécessité d’améliorer la résilience des entreprises canadiennes contre ces nouveaux types d’attaques.
Malgré l’ampleur de la menace, seulement 36 % des entreprises canadiennes utilisent systématiquement l’authentification multifactorielle (AMF) pour leurs applications critiques, un chiffre en deçà de la moyenne mondiale. La faible adoption de la biométrie et des mesures de simulation d’attaques souligne un besoin pressant d’améliorer la sensibilisation et la formation en cybersécurité.
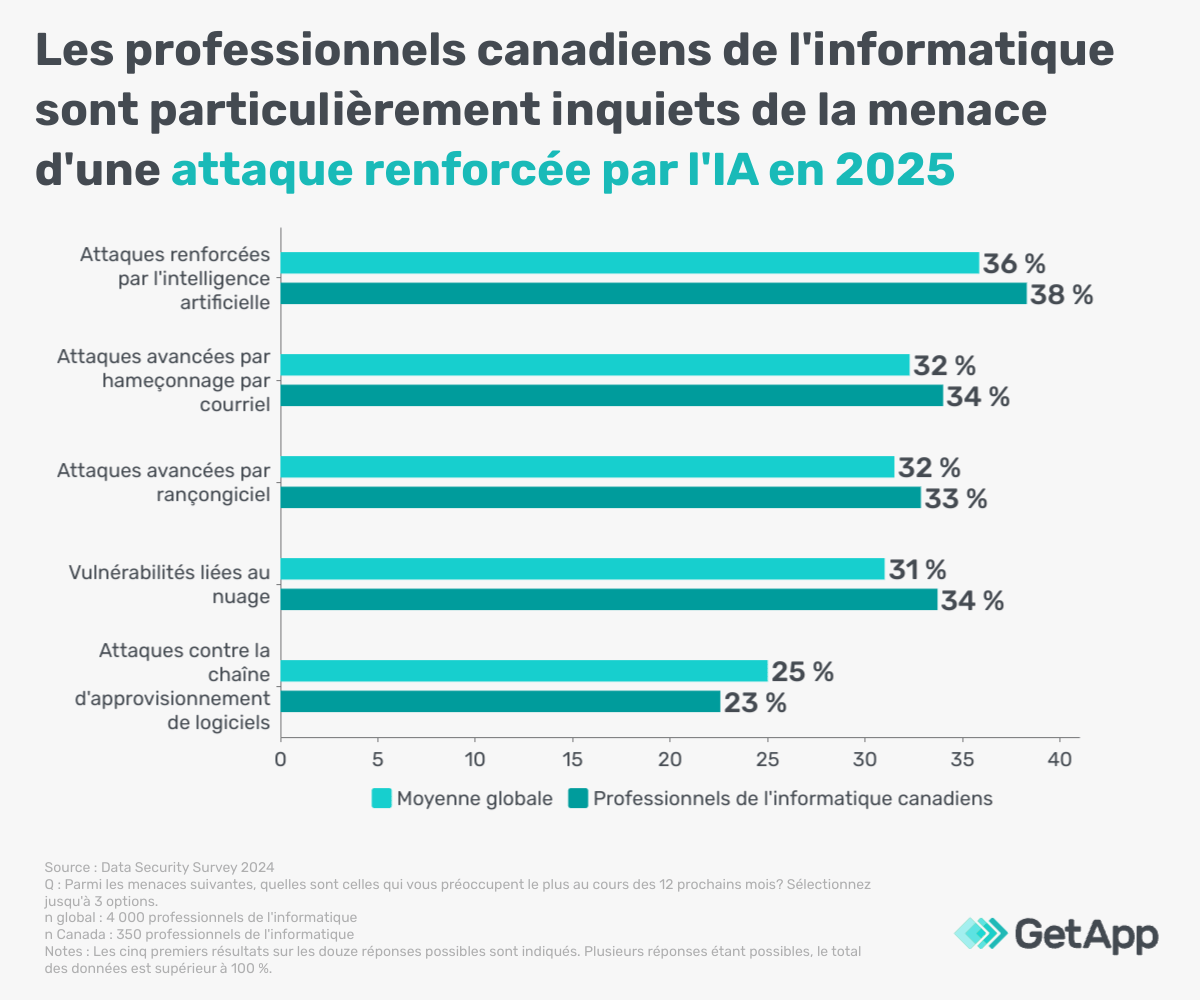
Les rançongiciels représentent une menace particulièrement préoccupante pour les infrastructures publiques et les petites entreprises, deux secteurs souvent moins bien équipés en matière de cybersécurité. Des attaques comme celle ayant ciblé la ville de Hamilton en mars 2024 ont montré les effets paralysants de ces cyberattaques sur les services essentiels. Les coûts engendrés, tant en termes de rançon payée que de pertes opérationnelles, renforcent l’urgence de nouvelles régulations. En Ontario, des initiatives législatives sont en préparation pour mieux protéger des secteurs critiques, comme la santé et l’éducation, soulignant l’importance de politiques de cybersécurité adaptées aux réalités d’aujourd’hui.
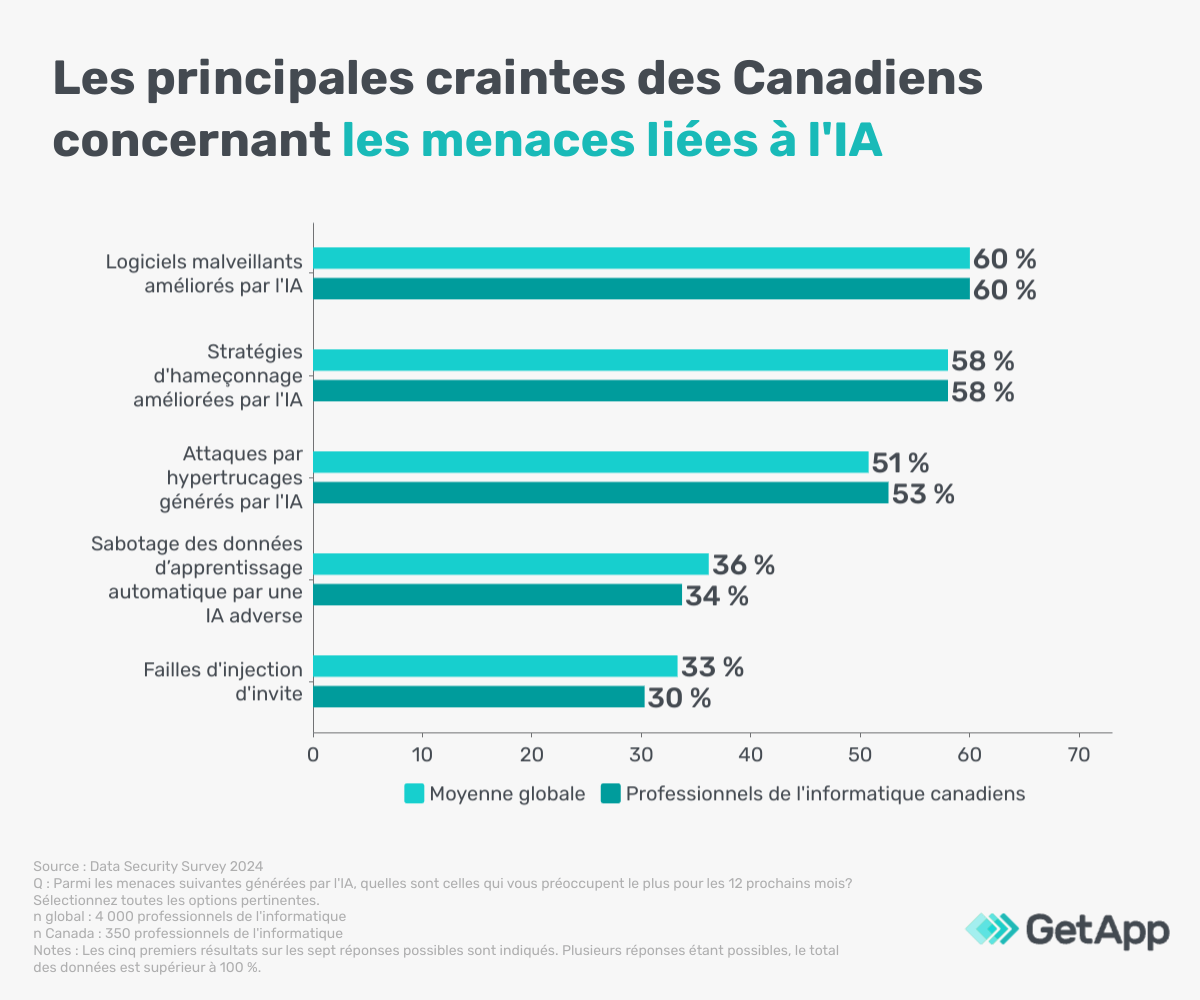
Si l’IA est vue par beaucoup comme un amplificateur de risques, elle peut aussi jouer un rôle clé dans la protection des données. En effet, les mêmes technologies qui facilitent les cyberattaques peuvent être employées pour détecter les menaces avant qu’elles n’atteignent leur cible. En automatisant l’analyse de données et la surveillance des systèmes, l’IA peut anticiper des comportements suspects et isoler les intrusions plus rapidement que les méthodes classiques. GetApp souligne d’ailleurs que de nombreuses entreprises commencent à explorer ces usages de l’IA pour renforcer leurs protocoles de sécurité, une stratégie qui pourrait devenir indispensable dans un avenir proche.
Quatre mesures pour une défense renforcée en 2025
Pour contrer ces menaces grandissantes, le rapport recommande quatre approches :
- Renforcement des bases de sécurité : Veiller à ce que les pare-feux, antivirus et logiciels de sauvegarde soient à jour.
- Surveillance et détection proactives : Identifier les lacunes dans la sécurité des bases de données pour limiter les failles potentielles.
- Simulations d’attaques : Entraîner le personnel par des simulations de phishing pour limiter l’ingénierie sociale.
- Utilisation de l’AMF : Déployer l’authentification multifactorielle pour mieux protéger les accès sensibles.
Alors que les cybermenaces alimentées par l’IA continuent d’évoluer, les entreprises canadiennes doivent se préparer dès maintenant. En adoptant des mesures de prévention rigoureuses, les organisations peuvent réduire les risques d’intrusions dévastatrices et améliorer leur résilience face aux nouvelles menaces numériques qui se profilent pour 2025.
Source : https://fr.getapp.ca/blog/7547/protection-contre-les-attaques-informatiques-entreprises-canada
Partagez:

En savoir plus sur Mon Carnet
Subscribe to get the latest posts sent to your email.