
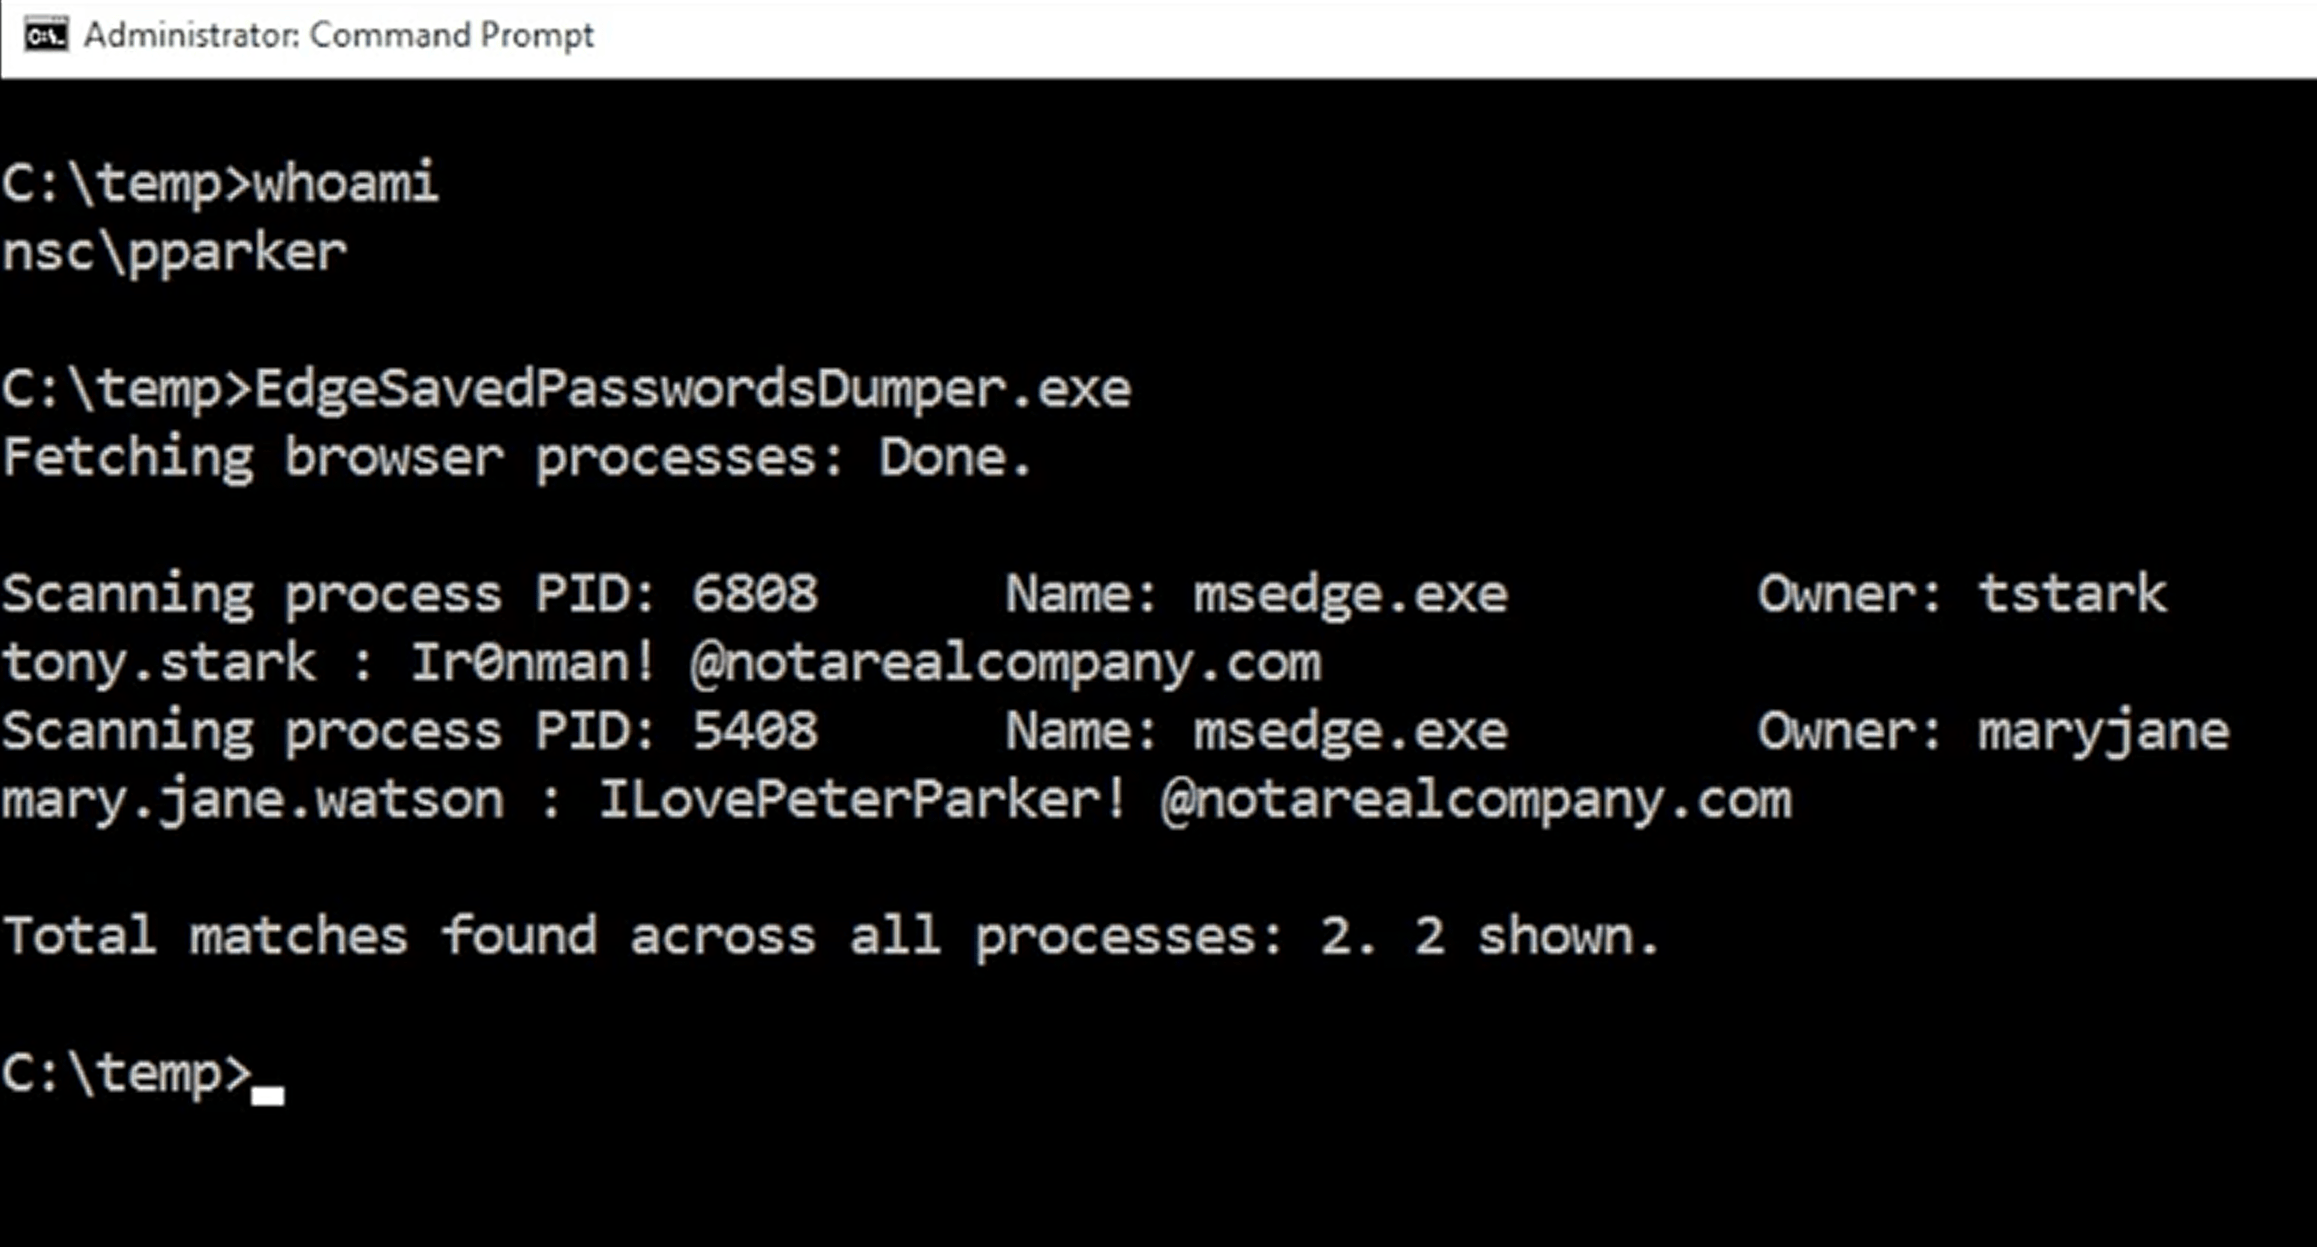
Microsoft Edge se retrouve au centre d’une controverse de cybersécurité après la publication d’une découverte du chercheur Tom Jøran Sønstebyseter Rønning. Selon les précisions publiées par le chercheur sur X, le navigateur de Microsoft chargerait en clair, dans la mémoire vive de l’ordinateur, l’ensemble des mots de passe enregistrés dès son ouverture. Ces identifiants ne seraient donc pas seulement accessibles au moment où l’utilisateur consulte un site nécessitant une connexion. Ils resteraient disponibles dans la mémoire du processus Edge pendant toute la session.
Sur le disque dur, Microsoft Edge applique pourtant les protections attendues. Microsoft indique que les mots de passe sont chiffrés localement avec l’algorithme AES, tandis que la clé de chiffrement est protégée par une zone sécurisée du système d’exploitation. Ce mécanisme vise à empêcher qu’un attaquant puisse simplement récupérer les fichiers stockés sur l’ordinateur et les lire directement.
Le problème soulevé ici se situe ailleurs. Une fois le navigateur lancé, Edge déchiffrerait les identifiants enregistrés pour les conserver temporairement dans la mémoire vive. Cette mémoire est normalement inaccessible à un attaquant extérieur. Mais si un logiciel malveillant est déjà installé sur l’ordinateur et s’exécute avec les droits de l’utilisateur, il pourrait théoriquement aller chercher ces données sans avoir à casser le chiffrement du disque.
Dans sa publication sur X, Rønning ajoute une nuance importante. Edge demande bien à l’utilisateur de se réauthentifier avant d’afficher ses mots de passe dans l’interface du gestionnaire. Pourtant, selon lui, le processus du navigateur les aurait déjà chargés en clair en mémoire. Cette différence entre la protection visible à l’écran et le fonctionnement interne du navigateur est au cœur de sa critique.
Le chercheur compare aussi Edge à Chrome, autre navigateur basé sur Chromium. Selon ses tests, Edge serait le seul navigateur Chromium examiné à conserver ainsi tous les mots de passe en mémoire dès le démarrage. Chrome utiliserait une approche différente, en déchiffrant les identifiants seulement lorsqu’ils sont nécessaires, par exemple lors du remplissage automatique ou lorsque l’utilisateur demande à les voir. Rønning mentionne également App-Bound Encryption, une protection de Chrome qui vise à lier le déchiffrement à un processus Chrome authentifié, ce qui complique la réutilisation des clés par d’autres processus.
Le risque devient plus concret dans les environnements partagés. Le chercheur cite notamment les serveurs de terminaux ou les machines où plusieurs sessions d’utilisateurs peuvent rester ouvertes. Dans un tel contexte, un attaquant disposant de droits administrateur pourrait théoriquement lire la mémoire des processus Edge de plusieurs utilisateurs connectés, voire déconnectés, si le navigateur reste actif dans leur session. C’est un scénario particulièrement pertinent pour les entreprises, les écoles, les administrations ou tout environnement informatique mutualisé.
Microsoft ne présente pas ce fonctionnement comme une faille classique à corriger d’urgence. Selon les éléments rapportés par le chercheur, l’entreprise lui aurait répondu que ce comportement était « by design », c’est-à-dire voulu par conception. Dans sa documentation, Microsoft explique que les navigateurs ne peuvent pas garantir la sécurité complète des données lorsque l’ensemble de l’appareil est déjà compromis par un programme malveillant. Sa position revient à dire que, si un pirate peut exécuter du code sur la machine avec les mêmes droits que l’utilisateur, il peut déjà faire une grande partie de ce que l’utilisateur lui-même peut faire.
Cette réponse est techniquement défendable, mais elle ne mettra pas fin au débat. Les gestionnaires de mots de passe intégrés aux navigateurs sont pratiques, rapides et largement utilisés. Ils encouragent aussi de meilleures habitudes que la réutilisation du même mot de passe partout. Mais ils restent exposés à une limite fondamentale : ils fonctionnent dans le même environnement que le navigateur, donc sur une machine qui peut elle-même devenir la cible d’un logiciel espion ou d’un voleur d’identifiants.
Pour les utilisateurs, la leçon n’est pas nécessairement d’abandonner immédiatement Edge. Il faut plutôt comprendre que le stockage des mots de passe dans un navigateur n’offre pas toujours le même niveau d’isolement qu’un gestionnaire spécialisé, surtout dans un contexte professionnel ou pour des comptes sensibles. L’activation de l’authentification à deux facteurs, l’utilisation de clés d’accès lorsque disponibles, la mise à jour régulière du système et l’installation d’un outil de protection fiable restent des mesures essentielles.
Cette affaire rappelle surtout une réalité souvent oubliée : le chiffrement protège les données lorsqu’elles dorment sur le disque. Il les protège beaucoup moins lorsqu’elles doivent être utilisées. Dès qu’un mot de passe doit être rempli automatiquement, il faut bien qu’il soit déchiffré à un moment donné. Toute la question est donc de savoir combien de temps il reste accessible, à quel endroit, et avec quelles barrières autour de lui.
Microsoft Edge n’est pas accusé ici de publier les mots de passe de ses utilisateurs sur Internet. Le risque concerne d’abord les ordinateurs déjà infectés ou les environnements où un attaquant dispose de droits élevés. Mais dans un monde où les logiciels malveillants spécialisés dans le vol d’identifiants sont courants, ce choix technique mérite d’être connu. Pour les particuliers comme pour les organisations, c’est une bonne occasion de revoir la place accordée au gestionnaire de mots de passe intégré au navigateur, surtout pour les comptes les plus sensibles.
Source : Cybersecurity news, Bitwarden, LinkedIn
******
Du lundi au vendredi, Bruno Guglielminetti vous propose un regard sur l’essentiel de l’actualité numérique avec 120 secondes de Tech.
Ou encore…
Écoutez la plus récente édition de Mon Carnet,
le magazine hebdomadaire de l’actualité numérique.
Partagez:

En savoir plus sur Mon Carnet
Subscribe to get the latest posts sent to your email.